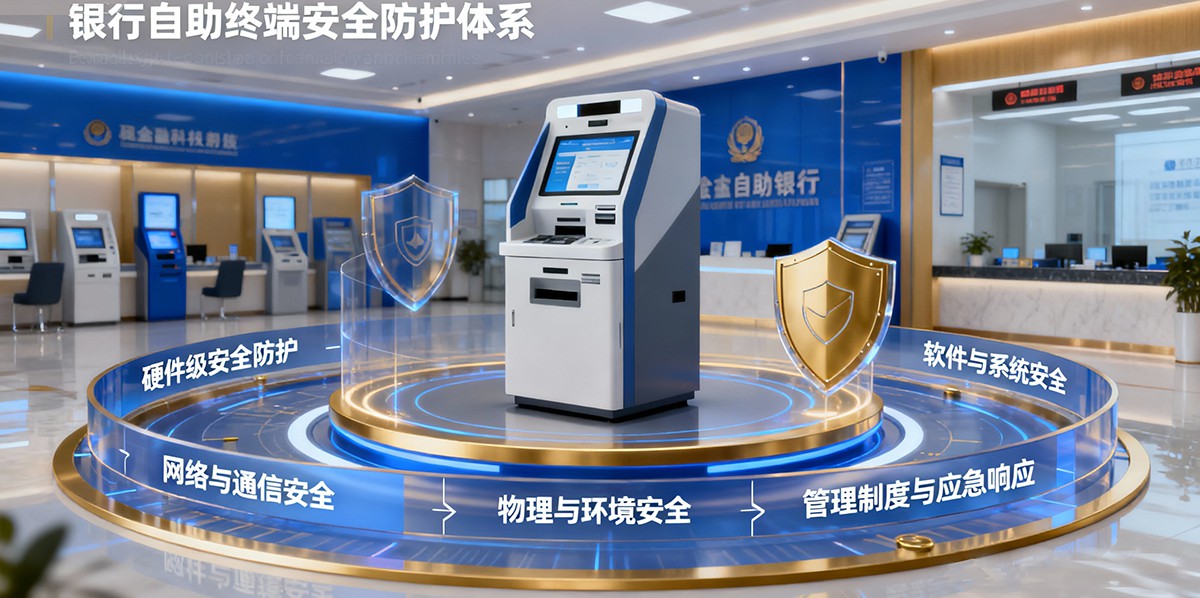
银行自助终端(包括ATM、CRS、智能柜员机VTM、非现金自助终端等)作为处理敏感金融交易的关键设备,其安全性是银行系统防护的重中之重。为保障客户资金与信息安全,银行通过硬件、软件、网络、物理环境、管理制度五位一体的纵深防御体系,构建多层次安全屏障。以下是具体保障措施:
一、硬件级安全防护
1. 防篡改与防破坏设计
- 防窥视装置:屏幕加装防窥膜或后视镜(符合GA/T 1280-2024标准),防止他人偷看密码。
- 防侧录/防盗卡装置:
- 插卡口配备异物探测传感器,发现加装读卡器自动报警并停机;
- 卡片入口采用电磁屏蔽设计,防止无线窃取芯片信息。
- 暴力破坏防护:
- 机身采用高强度金属材料,具备防撬、防砸结构;
- 内置振动、异常开门传感器,触发即联动报警。
2. 安全输入组件
- 加密密码键盘(EPP):
- 支持国密算法或PCI PTS认证;
- 输入时自动屏蔽屏幕显示,防止录像窃密;
- 物理遮挡罩+随机按键布局(部分机型),防摄像头记录。
- 生物识别模块(如指纹、人脸):
- 活体检测防照片/面具攻击;
- 生物特征本地加密存储,不上传明文。
3. 安全芯片与可信计算
- 内置TPM(可信平台模块) 或 SE(安全元件) 芯片,用于密钥存储与交易签名;
- 启动过程进行固件完整性校验,防止恶意篡改。
二、软件与系统安全
1. 操作系统加固
- 采用定制化Linux或Windows Embedded系统,关闭非必要服务与端口;
- 定期打补丁,防范已知漏洞(如Log4j、永恒之蓝类攻击)。
2. 应用层防护
- 输入信息全程加密:从键盘到后台传输使用端到端加密(如SSL/TLS + 应用层加密);
- 交易行为监控:
- 异常操作识别(如频繁输错密码、非营业时间大额转账)自动锁定;
- 会话超时自动退出,防止遗忘登出风险。
- 防恶意软件:
- 部署EDR(终端检测与响应)系统;
- 禁用USB自动运行,限制外设接入。
3. 远程管理安全
- 运维操作需双因素认证;
- 所有配置变更留痕审计,符合《网络安全法》和金融行业监管要求。
三、网络与通信安全
- 专网隔离:自助终端通常接入银行内部专用网络,与互联网逻辑或物理隔离;
- 数据加密传输:
- 交易报文采用SM4、AES等国密/国际标准加密;
- 支付指令使用数字证书签名,确保不可抵赖;
- 防火墙与入侵检测:
- 前置防火墙过滤非法访问;
- IDS/IPS系统实时监测异常流量(如DDoS、端口扫描)。
四、物理与环境安全
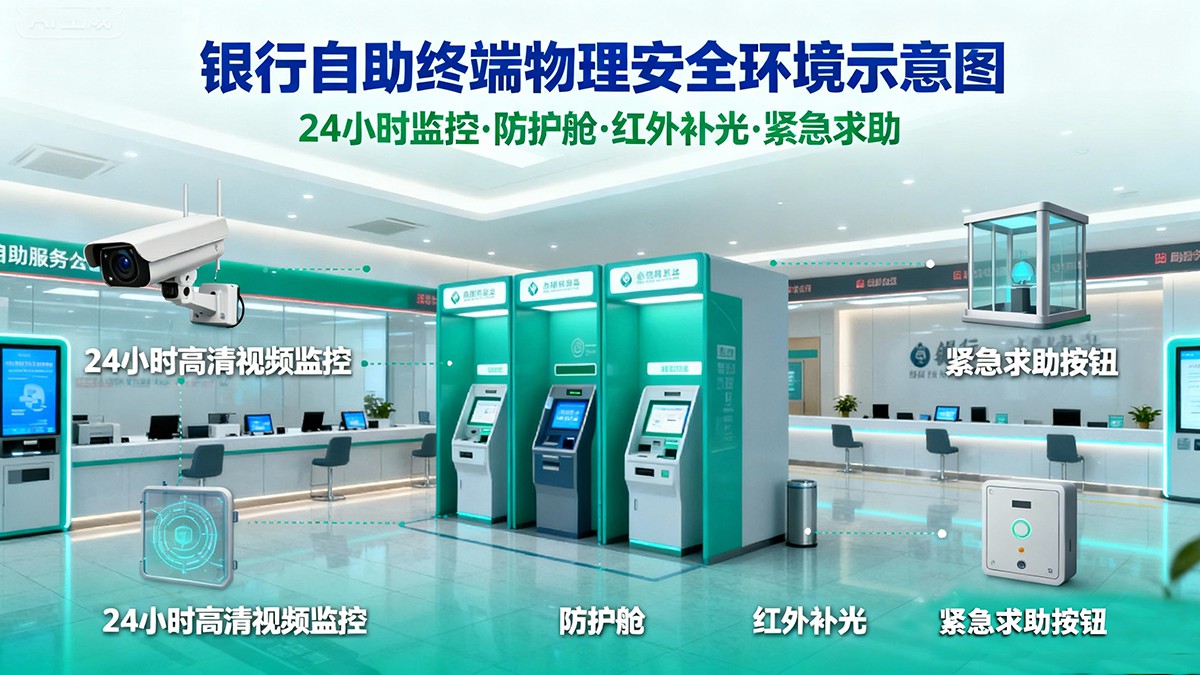
1. 安装环境规范
- 自助银行/网点区域24小时高清视频监控(符合GA 38-2021标准);
- 夜间红外补光,确保人脸识别与操作记录清晰;
- 设置防护舱(独立封闭空间),具备自动闭锁与110联动报警功能(防抢劫)。
2. 日常巡检机制
- 工作人员每日检查插卡口、出钞口、键盘是否有异物;
- 使用专业设备检测是否安装测录装置;
- 客户发现可疑情况可立即按“紧急求助”按钮联系银行。
五、管理制度与应急响应
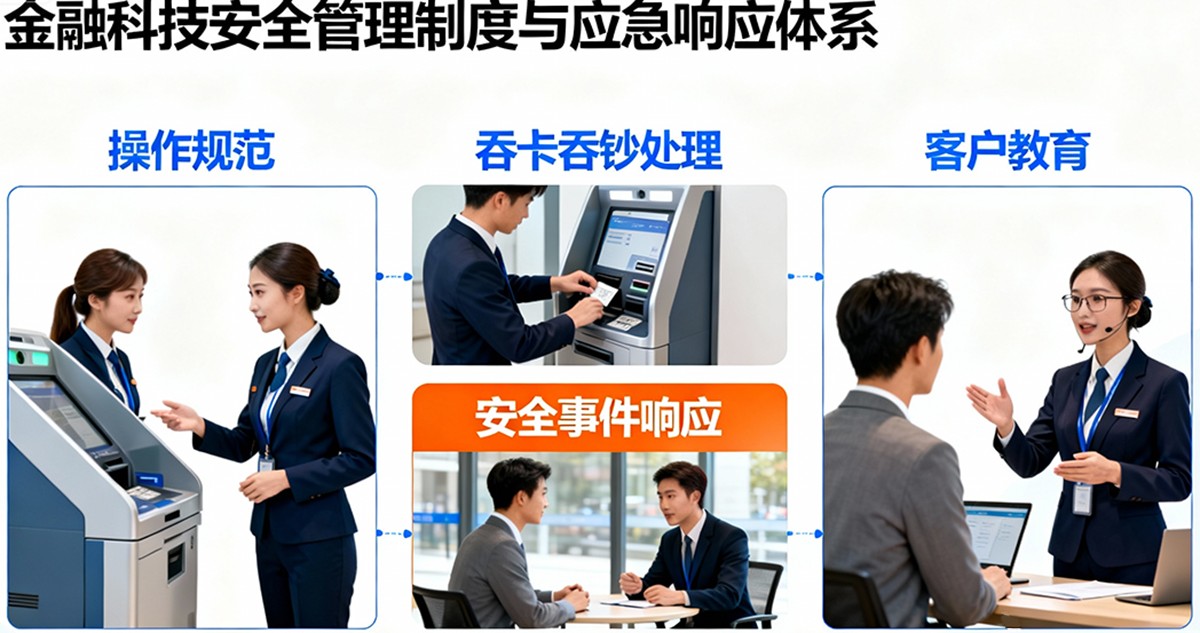
- 操作规范:客户被明确提示“勿泄露密码”“勿相信陌生电话”;
- 吞卡/吞钞处理:严格执行身份核验后返还,防止冒领;
- 安全事件响应:
- 发现设备异常(如屏幕提示异常、无法退卡)立即停用;
- 建立7×24小时应急小组,2小时内到场处置;
- 客户教育:
- 终端界面滚动播放安全提示;
- 银行官网、APP定期推送反诈案例(如“假冒955XX电话”)。
六、合规与标准依据
银行自助终端安全建设严格遵循以下国家及行业标准:
- GA/T 1280-2024《银行自助设备安全性规范》
- GA 38-2021《银行安全防范要求》
- JR/T 0025-2023《中国金融集成电路(IC)卡规范》
- PCI PTS(支付卡行业终端安全标准)
- 《网络安全等级保护2.0》(三级以上系统要求)
总结:纵深防御,多重保险
银行自助终端的安全不是单一技术,而是**“硬件防篡改 + 软件防攻击 + 网络防渗透 + 环境防犯罪 + 管理防疏漏”** 的综合体系。
尽管技术不断升级,客户自身的安全意识(如遮挡密码、警惕陌生协助、及时挂失)仍是最后一道防线。
通过技术与制度的双重保障,现代银行自助终端已成为全球最安全的金融交互设备之一,年均欺诈率低于0.01%,远优于人工柜台风险水平。


 粤公网安备44030002008681号